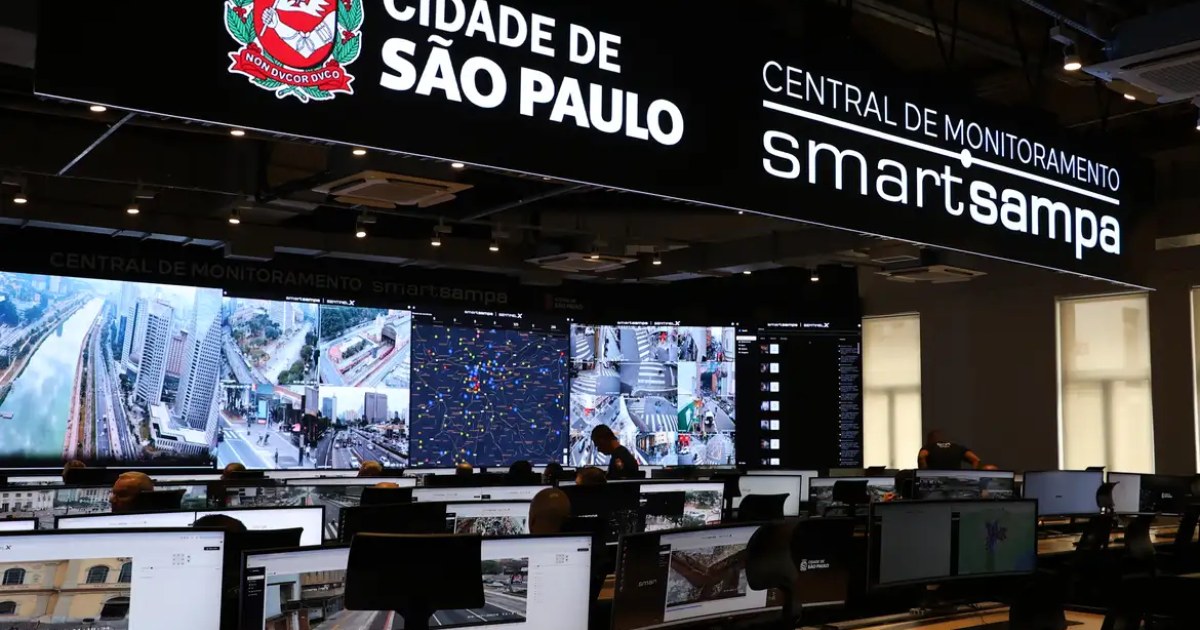
O Conselho Nacional de Direitos Humanos (CNDH) questionou a segurança do Smart Sampa após a exposição de credenciais e informações do sistema de videomonitoramento da Prefeitura de São Paulo. Segundo o órgão, logins e senhas permaneceram disponíveis em um repositório público por aproximadamente 11 meses, período em que terceiros não autorizados poderiam acessar a plataforma.
O conselho pediu ao Ministério Público do Estado de São Paulo (MPSP) a suspensão do programa, a preservação dos registros de acesso e a reparação por danos morais coletivos. Também informou que comunicará o Ministério Público Federal (MPF), com recomendação para a instauração de inquérito civil e o ajuizamento de ação civil pública contra o município.
Credenciais e informações expostas
O caso foi revelado pelo portal UOL em 20 de outubro. De acordo com a reportagem citada pelo CNDH, ficaram expostos 181 logins e senhas de usuários, dados cadastrais de mais de 6 mil agentes de segurança e orientações para replicar a interface da plataforma.
O conselho afirma que esse conjunto de informações permitia o acesso a imagens de mais de 58 mil câmeras. Entre os locais monitorados estavam creches, escolas, hospitais, unidades básicas de saúde e centros de atenção psicossocial.
Também seria possível consultar cadastros de pessoas físicas, incluindo CPF, nomes e placas de veículos, além de inserir dados no sistema. Na avaliação do CNDH, a ausência de autenticação em duas etapas e o uso de senhas dedutíveis colocaram em risco informações de agentes de segurança e imagens captadas em espaços públicos.
Riscos apontados pelo conselho
O CNDH declarou que, durante o período de exposição, pessoas com as credenciais poderiam observar a cidade e localizar indivíduos determinados. O órgão citou a possibilidade de rastreamento de trajetos de policiais, guardas civis e policiais penais entre bases e residências, além da rotina de militares das Forças Armadas.
O conselho também mencionou riscos ao trabalho de advogados e jornalistas, com possível comprometimento do sigilo profissional e da proteção de fontes. Para o CNDH, as pessoas sujeitas a esse tipo de observação não teriam como saber que estavam sendo acompanhadas. Por essa razão, o órgão classificou o dano como de natureza transindividual.
Resolução citada pelo CNDH
Na manifestação, o conselho relacionou o episódio à Resolução CNDH nº 17/2025, que trata do uso de tecnologias de reconhecimento facial em espaços públicos dos estados e do Distrito Federal.
Segundo o órgão, a manutenção de credenciais ativas e vulneráveis, sem autenticação em dois fatores, durante cerca de 11 meses contrariou a exigência de segurança prevista no artigo 3º, parágrafo 1º, da resolução. O CNDH afirmou ainda que o uso de credenciais previsíveis e compartilhadas comprometeu os registros de auditoria e dificultou a identificação individual dos acessos, em desacordo com o artigo 4º, inciso V.
O conselho também apontou que a exposição ter sido descoberta pela imprensa, e não pelos controles do próprio sistema, indicaria ausência da supervisão prevista no artigo 4º, inciso VIII.
Pedidos ao Ministério Público
As medidas anunciadas pelo CNDH são encaminhamentos e solicitações aos Ministérios Públicos. A divulgação não informa se o Smart Sampa foi suspenso, se os registros foram preservados ou se os procedimentos recomendados pelo conselho foram instaurados.
O CNDH notificou o MPSP para pedir a interrupção do uso do sistema, a preservação das informações de acesso e a reparação dos danos morais coletivos relacionados a direitos difusos e coletivos. A Prefeitura de São Paulo foi procurada para comentar o caso, mas não havia respondido até a publicação da informação.
Fonte: Agência Brasil Direitos Humanos.
Foto distribuída pela Agência Brasil Direitos Humanos